Parches de PHP de octubre de 2026: qué revisar en tu web
Si tu negocio depende de una web, tienda o sistema construido con PHP, esta semana hay una revisión que conviene coordinar con tu hosting. La clave es distinguir los parches ya publicados del aviso adicional sobre sesiones.
EL MAPA DE TU WEB
3 capas que conviene revisar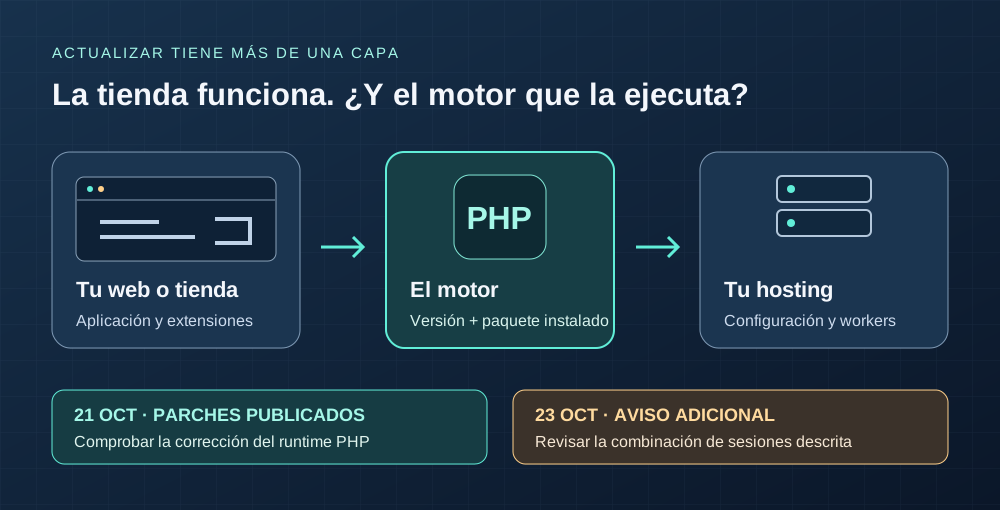
Exploración visual
Sigue las capas de la revisión
Selecciona cada paso para entender qué evidencia pedir al responsable de tu web.
Actualizar WordPress, la tienda o sus plugins es una tarea distinta de actualizar PHP. Pide el inventario y comprueba la compatibilidad antes del cambio.
Movimiento opcional. Puedes pausarlo cuando quieras.
Corte editorial: 23 de octubre de 2026. Consulta las fuentes al final si lees esta guía después. No comprobamos el servidor ni recibimos los datos que ingreses en el orientador.
Dos fechas, dos decisiones
21 de octubre · actualizar PHP
PHP publicó correcciones para CVE-2026-109618 y CVE-2026-109619, dos fallos críticos que pueden permitir ejecución remota de código sin autenticación. La recomendación oficial es actualizar los entornos que atienden solicitudes web. Aviso del proyecto PHP.
23 de octubre · revisar una combinación de sesiones
Un aviso posterior describe CVE-2026-115560: requiere configurar el serializador como php_binary o php_serialize, cambiarlo a php mediante ini_set() antes de session_start() y mantener activo upload progress. PHP propone desactivarlo hasta la siguiente corrección ordinaria; si la aplicación nunca cambia el serializador en ejecución, indica que puede conservar la función. Aviso sobre upload progress.
El segundo aviso merece una comprobación aparte aunque ya hayas instalado los parches del día 21.
Qué corrigen los parches del día 21
CVE-2026-109618: un fallo en la gestión de agotamiento de memoria puede dejar datos internos incompletos que luego se procesan durante la limpieza de la petición. El aviso documenta ejecución remota en Apache con mod_php y distingue la evidencia disponible para otros modos de ejecución. Detalle oficial del fallo de memoria.
CVE-2026-109619: un worker puede conservar referencias a memoria de una petición ya liberada; otra petición atendida por ese worker puede consumir ese estado. Ocultar errores o desactivar su visualización no resuelve el problema. Las mitigaciones parciales dependen del entorno y no reemplazan la actualización. Detalle oficial del estado persistente.
| Rama | Versión corregida |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Una distribución puede incorporar las correcciones como backport y mantener el número base. Para estos paquetes, comprueba la revisión completa y el aviso del proveedor. Versiones publicadas en el aviso.
Si usas Hostinger: hosting administrado y VPS son distintos
En su comunicado actualizado el 22 de octubre, Hostinger informa que desplegó los parches de php2shell en su hosting administrado y que incorporó las correcciones a versiones existentes. Por eso, el número base puede no cambiar. Su comprobación indicada es Websites → Dashboard → PHP Info → Build Date: 21 de octubre de 2026 o posterior para esos arreglos. Los VPS administrados por el cliente requieren que su responsable actualice PHP. Este comunicado no sustituye revisar por separado el aviso del día 23. Comunicado oficial de Hostinger.
Orientador local
¿Qué necesitas comprobar en tu entorno?
Responde con los datos de tu hosting. «No sé» es una respuesta útil: señala qué preguntar. Las recomendaciones se basan en lo que declares.
Orientación editorial, no diagnóstico ni certificado de seguridad.
De la noticia a una revisión que deje evidencia
Para una pyme, el trabajo útil no termina en cambiar un selector del panel. Pide al responsable que identifique cada sitio y entorno, compruebe compatibilidad, prepare un respaldo recuperable y documente el paquete instalado. Después del cambio, revisa acceso, formularios, sesiones, cargas de archivos y el recorrido de compra si existe.
Si el proveedor administra PHP, envíale una pregunta concreta: «¿Qué paquete desplegaron para los dos avisos del 21 y cómo verificaron el aviso de sesiones del 23?». Guarda su respuesta junto con la fecha del cambio y las pruebas realizadas.
Para el encargado técnico: ¿dónde revisar upload progress?
El aviso de estado persistente exige aplicar session.upload_progress.enabled=0 en una configuración efectiva antes del procesamiento de la petición y reiniciar todos los workers. No debe depender de ini_set() ni de .user.ini en FPM para esa mitigación. Confirma el valor en el entorno web correspondiente. Instrucciones oficiales.
; Valor a revisar con el administrador del entorno
session.upload_progress.enabled = 0
Si una interfaz muestra el progreso de subidas mediante sesiones, comprueba su comportamiento después del cambio. No publiques un archivo phpinfo accesible como mecanismo permanente de diagnóstico.
¿Basta con actualizar WordPress, WooCommerce o los plugins?
Son componentes distintos. Actualizar la aplicación no demuestra que el runtime PHP que ejecuta la web esté corregido. Comprueba ambos niveles y respeta la compatibilidad de tu tienda, extensiones y código a medida.
¿Qué hago si no puedo actualizar hoy?
Coordina con el administrador una mitigación temporal basada en los avisos completos. No copies cambios de memoria de forma aislada: necesitan evaluación de capacidad y límites del servidor. Mantén la actualización como tarea pendiente y registra quién la ejecutará. Las medidas parciales no demuestran que el entorno sea seguro.
Tu siguiente paso
Checklist para hablar con tu hosting
Marca solo lo que realmente hayas comprobado. Las casillas se mantienen durante esta visita.
Fuentes y fecha de revisión
- PHP · aviso de seguridad del 21 de octubre de 2026.
- PHP · aviso informativo de sesiones del 23 de octubre de 2026.
- php/php-src · CVE-2026-109618.
- php/php-src · CVE-2026-109619.
- Hostinger · despliegue de correcciones en hosting administrado.
Revisión editorial: 23 de octubre de 2026. El orientador compara datos declarados y una tabla fechada; no detecta intrusiones ni verifica configuraciones remotas. Los resultados no se envían desde esta herramienta.